Uma falha crítica nas linhas de comunicação do centro de controle da Federal Aviation Administration (FAA) em Philadelphia gerou um colapso temporário que obrigou à paralisação de partidas e pousos nos principais aeroportos do Nordeste dos Estados Unidos, provocando milhares de atrasos e cancelamentos e reabrindo um debate estratégico sobre segurança, resiliência e vulnerabilidades tecnológicas da aviação civil.
Interrupção imediata e retomada das operações
Na manhã do incidente, um circuito primário no centro regional da FAA falhou. Ao acionar o mecanismo de redundância, operadores descobriram que a linha de backup — uma fibra óptica responsável por tráfego crítico de dados e comunicações — havia sido cortada por obras ferroviárias, deixando controladores sem caminhos alternativos imediatos. Como consequência, aeroportos de grande fluxo, entre eles Newark, LaGuardia, JFK, Philadelphia e Boston, sofreram ground stops, cancelamentos em massa e longos atrasos para decolagens e chegadas.
Autoridades e operadores informaram que a contingência foi restabelecida durante a noite, com a reativação das linhas de comunicação e a normalização gradual das operações. Ainda assim, as companhias aéreas e passageiros enfrentaram impacto acumulado por horas, dado o efeito cascata no fluxo de slots, tripulações e logística aeroportuária. O secretário de Transportes comunicou que a restauração foi concluída, mas advertiu que a recuperação total do cronograma demandaria tempo.
Além da explicação operacional imediata — falha de circuito seguida do corte físico do cabo de backup — o episódio expôs fragilidades na coordenação entre operadores de infraestrutura (ferrovias, empresas de obras e prestadores de serviços de comunicação) e a cadeia de defesa das telecomunicações que sustentam o controle de tráfego aéreo.
Antecedentes institucionais e padrões recorrentes
O problema atual ocorre no mesmo centro da FAA que já esteve no centro de interrupções anteriores, incluindo uma falha em abril de 2025 que deixou os monitores dos controladores em branco por quase dois minutos e forçou a suspensão de partidas em Newark. Esses eventos formam um padrão: centros regionais dependentes de caminhos físicos de comunicação, com redundâncias que por vezes compartilham trajetos geográficos ou dependem de infraestrutura de terceiros exposta a riscos físicos e humanos.
Em paralelo, um relatório recente do Government Accountability Office (GAO) apontou deficiências mais profundas — não apenas operacionais, mas de vigilância tecnológica e de segurança cibernética. Segundo o relatório, a FAA ainda não completou avaliações formais de risco para a maioria dos sistemas críticos revisados, carece de monitoração em tempo real contra interferência intencional (como jamming e spoofing) e opera sistemas de comunicação com padrões pré-cibersegurança que não empregam criptografia robusta.
O histórico internacional reforça a gravidade da questão: países europeus relataram interferências de navegação e posicionamento em seus espaços aéreos, atribuídas a nações com capacidades de guerra eletrônica; um caso notório envolveu um jato militar espanhol que sofreu perturbação de GPS. Esses episódios demonstram que vulnerabilidades técnicas podem ser exploradas tanto por acidentes e falhas humanas quanto por ações deliberadas de atores estatais ou não estatais.
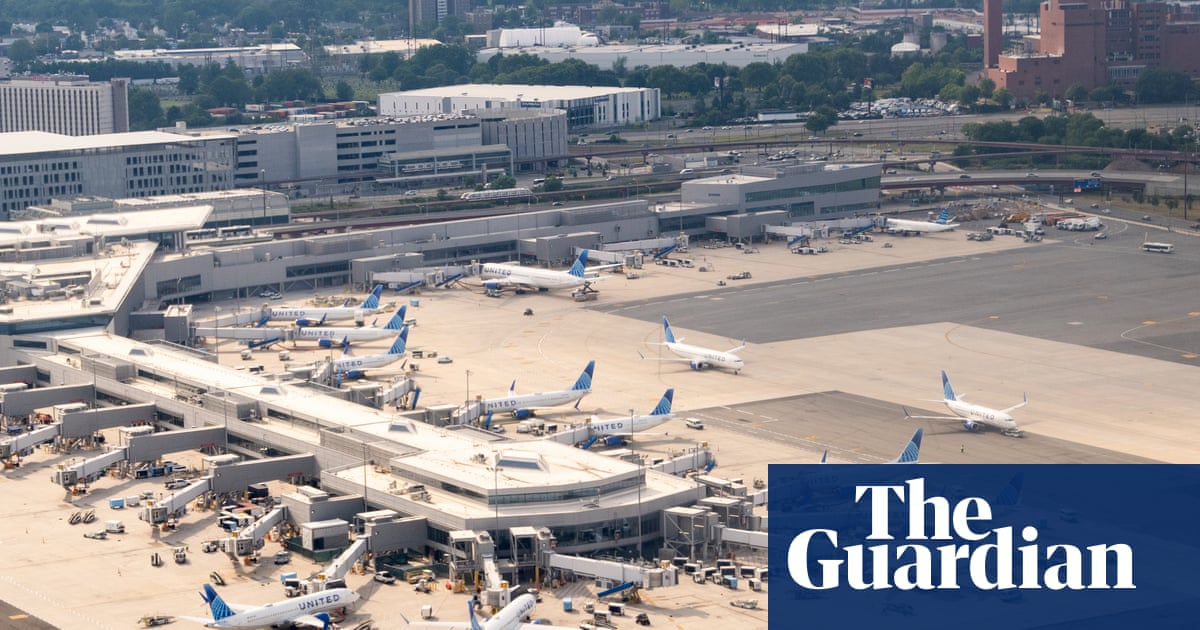
Legenda: Aeroportos do nordeste dos EUA enfrentaram paralisações e atrasos enquanto linhas de comunicação eram restauradas | Créditos: Smith Collection/Gado/Getty Images
Consequências geopolíticas, riscos e recomendações estratégicas
O episódio transcende a esfera operacional e assume carácter geopolítico ao evidenciar que a infraestrutura civil crítica — aqui, as comunicações que sustentam o espaço aéreo — é vetor potencial de impacto estratégico. Vulnerabilidades como falta de criptografia, ausência de monitoramento contínuo e dependência de trajetos físicos únicos tornam o sistema suscetível tanto a falhas acidentais quanto a ataques deliberados, com potenciais desdobramentos militares, econômicos e políticos.
No front externo, países com capacidades de guerra eletrônica ou interesse em disrupção poderiam explorar lacunas em sistemas de navegação e comunicação para perturbar tráfego aéreo, afetar cadeias logísticas e gerar crises de confiança nas autoridades americanas. Internamente, a repetição de incidentes alimenta pressão política — já expressa por membros do Congresso — por reformas rápidas, maior transparência e investimentos em resiliência.
Do ponto de vista estratégico, três vetores exigem prioridade: (1) fortalecer redundâncias físicas de comunicação com caminhos geograficamente isolados e proteção física rigorosa das rotas de fibra; (2) modernizar protocolos de comunicação embarcados e de solo, adotando criptografia e autenticação robustas; e (3) implementar sistemas de detecção em tempo real para interferência, spoofing e jamming, aliados a processos formais de avaliação de risco e compartilhamento ágil de informação entre FAA, Departamento de Transportes, militares e operadores civis.
Se não forem tratados com urgência, esses riscos podem levar a custos econômicos crescentes (compensações, perda de receita e impacto ao turismo e comércio), a erosão da confiança pública e a uma escalada nas tensões com aliados e adversários sobre normas de conduta no uso do espectro radioelétrico. A curto prazo, espera-se que o GAO e o Congresso intensifiquem a fiscalização; em médio prazo, a pressão por padronização internacional e parcerias tecnológicas com aliados deve acelerar.
Em síntese, o incidente é um alerta estratégico: a segurança do tráfego aéreo moderno depende tanto da integridade física de cabos e roteadores quanto da robustez cibernética dos protocolos que os atravessam. A resposta americana precisará combinar investimentos em infraestrutura, regulação mais rígida e cooperação internacional para mitigar riscos que já vieram à tona em múltiplos teatros globais.